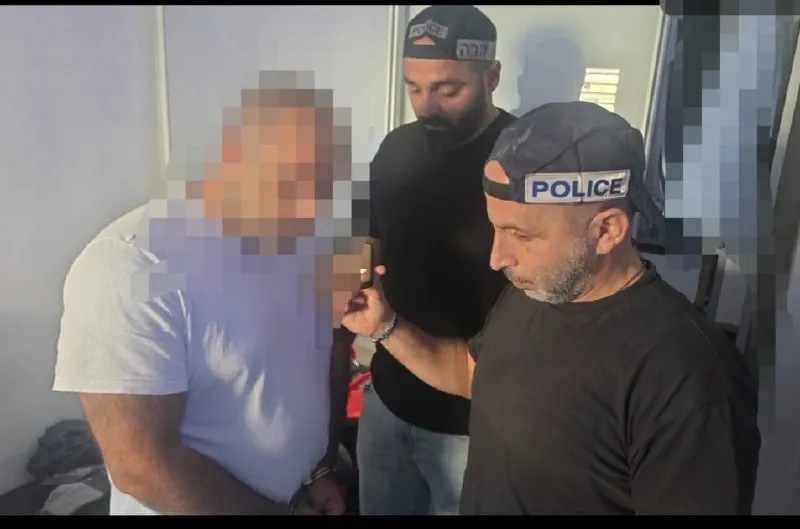
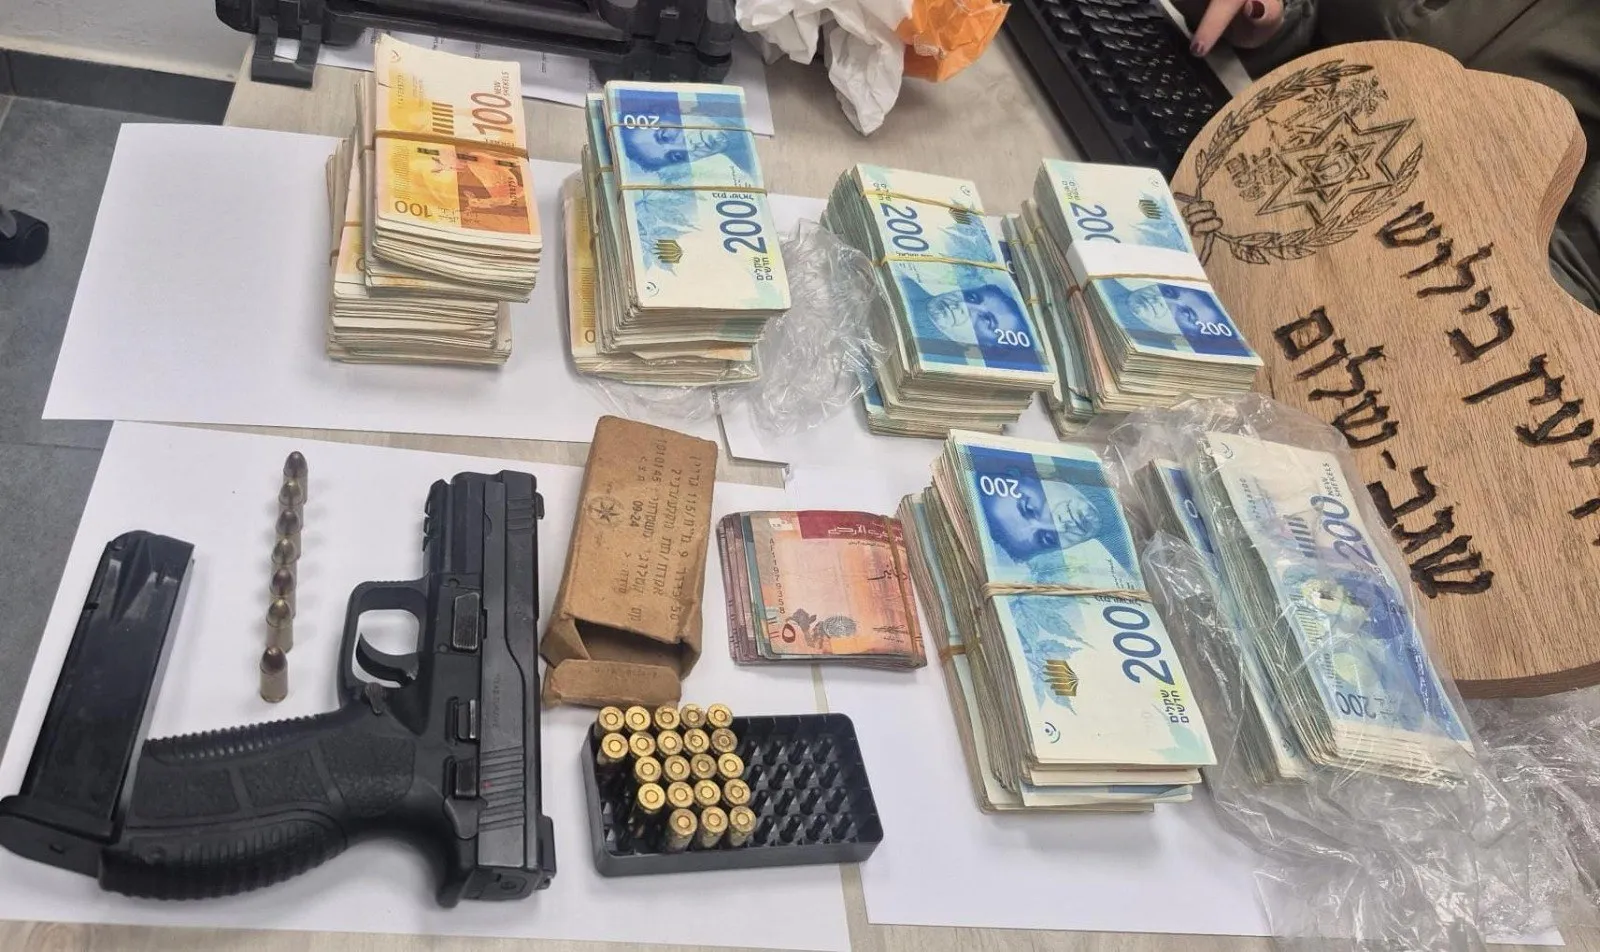
หน่วยไซเบอร์แห่งชาติในลาฮับ 433 ได้เสร็จสิ้นการสอบสวนของผู้อยู่อาศัยในอשקלון (44) ซึ่งได้ลักลอบใส่มัลแวร์ลงในคอมพิวเตอร์หลายร้อยเครื่องในบริษัทหลายสิบแห่งในระบบเศรษฐกิจและภาคเอกชน นับตั้งแต่ปี 2020 จนกระทั่งถูกจับกุมในวันที่ 18.8.26 ในส่วนของการปฏิบัติการของมัลแวร์ดังกล่าว ผู้ต้องหาได้รับความสามารถในการควบคุมคอมพิวเตอร์ และผ่านทางช่องทางดังกล่าวได้ทำการถ่ายภาพหน้าจอและบันทึกหน้าจอหลายพันครั้ง เข้าควบคุมกล้องของคอมพิวเตอร์ (รวมถึงความสามารถในการดักฟัง) บันท่าวิดีโอของเหยื่อ ทั้งในสถานที่ทำงานและในบ้านส่วนตัวของพวกเขา ดาวน์โหลดไฟล์ ส่งออกรหัสผ่าน ส่งออกข้อมูลบัตรเครดิต และอื่นๆ นอกจากนี้ ผู้ต้องหาได้บันทึกภาพผู้เยาว์ โดยในบางกรณี มีการถ่ายภาพในสภาพเปลือยและรูปภาพของพวกมันถูกเก็บไว้ในคอมพิวเตอร์ของผู้ต้องหา ในส่วนของการสอบสวน ได้มีการเก็บคำให้การเกือบ 60 ปากจากเหยื่อและบริษัท IR (การตอบสนองต่อเหตุการณ์ไซเบอร์) ที่ให้บริการแก่บริษัทที่ได้รับผลกระทบเหล่านั้น มูลค่าความเสียหายทางการเงินสะสมทั้งหมดต่อบริษัทต่างๆ อยู่ที่กว่าสองล้านเชเกล ในช่วงสุดสัปดาห์ที่ผ่านมา หลังจากถูกคุมขังมา 24 วัน ได้มีการยื่นฟ้องต่อเขาในข้อหาความผิดตามกฎหมายคอมพิวเตอร์ กฎหมายคุ้มครองความเป็นส่วนตัว กฎหมายการดักฟัง การลักทรัพย์ และการกระทำอันอนาจาร
ข่าวด่วนอาชญากรรม
หน่วยไซเบอร์แห่งชาติในลาฮับ 433 เสร็จสิ้นการสอบสวนชายชาวอשקלוןวัย 44 ปีที่ฝังมัลแวร์ในคอมพิวเตอร์หลายร้อยเครื่อง
ตำรวจอิสราเอลสอบสวนชายชาวอשקלוןกรณีมัลแวร์ ความเสียหายทางการเงินเกินกว่า 2 ล้านเชเกล และการแสวงหาประโยชน์จากเด็ก